Нецифровая экономика
 Непрерывность 2.0: как компании перестраивают подходы к отказоустойчивости
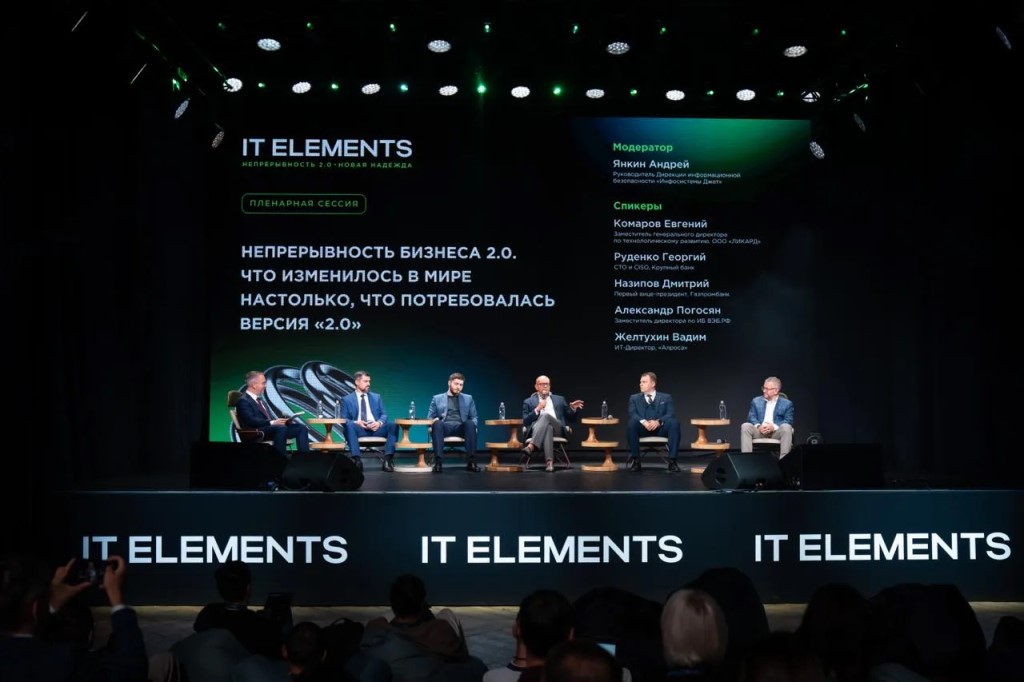
На пленарной сессии конференции IT Elements топ-менеджеры Газпромбанка, «Алросы», «Лукойл-Интер-Кард», ВЭБ.РФ, а также еще одного крупного банка, обсудили, как за последний год изменились подходы к непрерывности бизнеса. Модератором сессии выступил Андрей Янкин, руководитель Дирекции информационной безопасности «Инфосистемы Джет». Компании пересматривают планы восстановления на случай, если одновременно могут выйти из строя несколько площадок, резервные копии окажутся скомпрометированы, а часть процессов — недоступны без центральной инфраструктуры.
По словам первого вице-президента Газпромбанка Дмитрия Назипова до недавнего времени, компании было достаточно двух московских ЦОДов, периметровых фаерволов и антивируса. Теперь, как он выразился, «ЦОДы могут внезапно исчезнуть за одну ночь». В сценарии отказа инфраструктуры приходится учитывать пожары, наводнения и атаки беспилотников.
Одним из вариантов представители рынка считают переход от двух резервных площадок к трём. Третья должна быть физически и логически изолирована от основной инфраструктуры и находиться на значительном удалении. По словам заместитель директора департамента информационной безопасности ВЭБ.РФ Александра Погосяна, большее растояние между ЦОДами гарантирует большую безопасность, чтобы одна катастрофа не вывела из строя все площадки.
Отдельную проблему представляют резервные копии. Онлайн-репликация не защищает от заражения, поскольку вместе с основной инфраструктурой может быть скомпрометирован и резерв. «Онлайн-реплицируемые основные резервные системы мгновенно впитывают любой вирус, любое нападение», — отметил Дмитрий Назипов. Поэтому компаниям нужны изолированные «чистые» копии и регулярные проверки восстановления.
Одновременно компаниям приходится сохранять ручные процессы. «Люди дальше теряют навыки, как работать на бумаге, как вести Excel», — ИТ-директор «Алросы» Вадим Желтухин. Если полностью отказаться от старых способов работы, после отказа цифровой системы может не оказаться сотрудников, способных продолжить процесс вручную.
Кроме того, ИИ создаёт ещё одну точку отказа. Как пояснил Георгий Руденко, CTO и CISO крупного банка, «если организация использует внутренний кластер с моделями, то он становится критической точкой — о доступности и безопасности которой нужно больше думать. Чем больше процессов завязано на его работе, тем сильнее любая авария или атака повлияет на организацию. Если компания использует внешние модели, возникает риск блокировки подписки. А когда строится автономный конвейер разработки с несколькими агентами, сбой одного элемента способен нарушить всю цепочку». Также Александр Погосян предупредил о риске чрезмерного доверия к моделям.
Восстановление после аварии тоже приходится заранее отрабатывать. Ярослав Нападий, начальник управления эксплуатации ООО «Лукойл-Интер-Кард» рассказал, что подготовка процедуры восстановления одной системы заняла около полугода. После этого команда смогла выполнять её значительно быстрее. Во время учений проверяют не только технические процедуры, но и организационные детали — например, сможет ли нужный специалист вовремя попасть на резервную площадку.
В результате компании переходят от резервирования отдельных ИТ-систем к резервированию критичных бизнес-функций. Для этого нужны независимые площадки, изолированные копии, автономные производственные системы, ручные сценарии и регулярные учения.
Если у вас установлено приложение,
вы можете сразу перейти в канал