CodeCamp
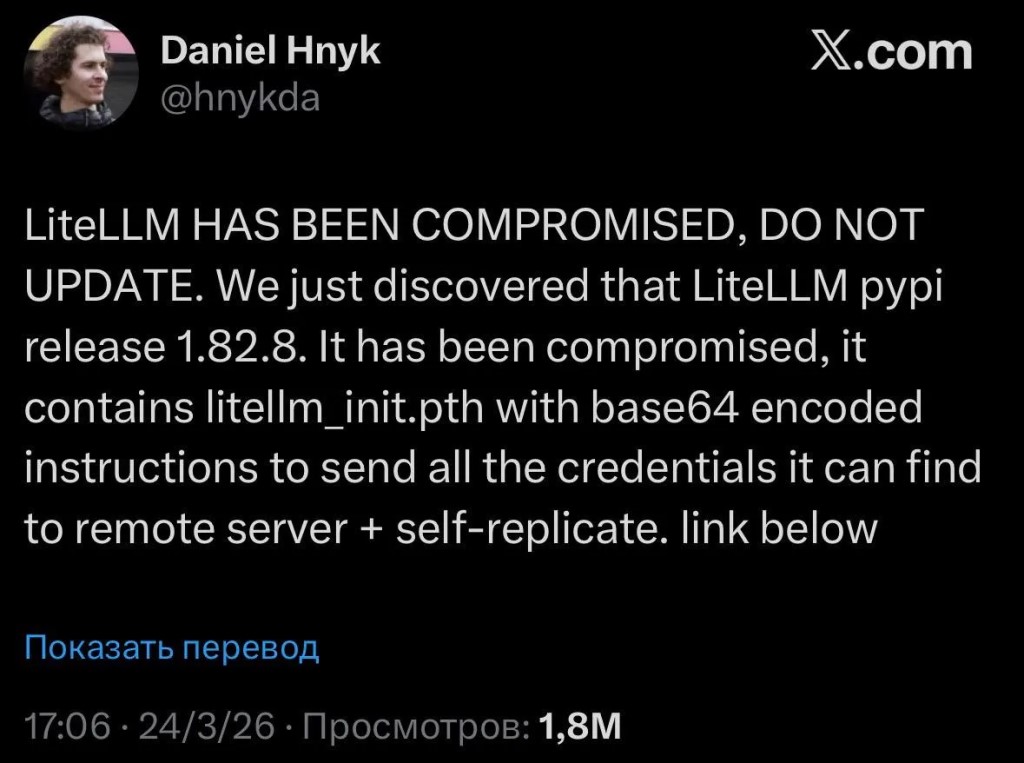 Жесть, популярная библиотека для вызова 100+ нейросетей крала ключи.
В PyPI провернули supply chain-атаку через библиотеку liteLLM. Достаточно было установить пакет — и вредонос начинал вытягивать всё подряд: SSH-ключи, API-ключи из env, git-доступы, криптокошельки.
Проблема в том, что заражались не только те, кто ставил liteLLM напрямую. Любой проект с зависимостью от неё (например, через другие библиотеки) тоже автоматически попадал под удар. Версия с вредоносом провисела меньше часа, но и этого хватило, так как у библиотеки десятки миллионов установок в месяц.
Андрей Карпаты назвал произошедшее «технологическим кошмаром» и предложил пересмотреть отношение компаний к зависимостям.
Ml-щики и вайбкодеры, будьте осторожны.
Если у вас установлено приложение,
вы можете сразу перейти в канал