Java библиотека
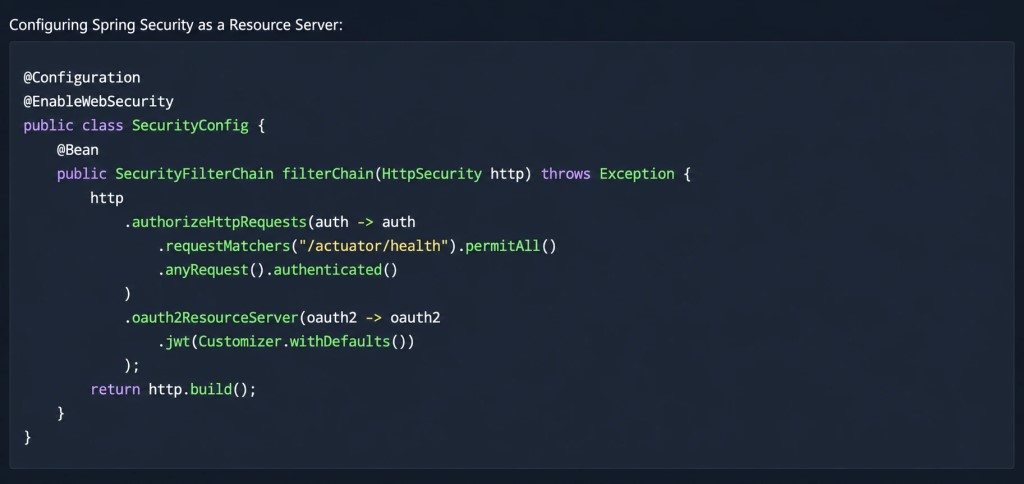 Концепции Spring Security: OAuth2 Resource Server
С одной декларацией OAuth2ResourceServer Spring Security будет:
1- Извлекать заголовок Authorization: Bearer <token> из каждого запроса
2- Валидировать подпись токена через публичный ключ Authorization Server’а (полученный через JWKS URI)
3 Проверять claims: срок действия (exp), issuer и audience
4- Заполнять SecurityContext аутентифицированным principal’ом
Java Библиотека | Мы в Телеграм
Если у вас установлено приложение,
вы можете сразу перейти в канал