Hacking & InfoSec | Кибербезопасность, Взлом и Анонимность. Хакерские атаки и Защита. OSINT, Pentest, DarkNet News. Вирусы, Сети и Приватность.
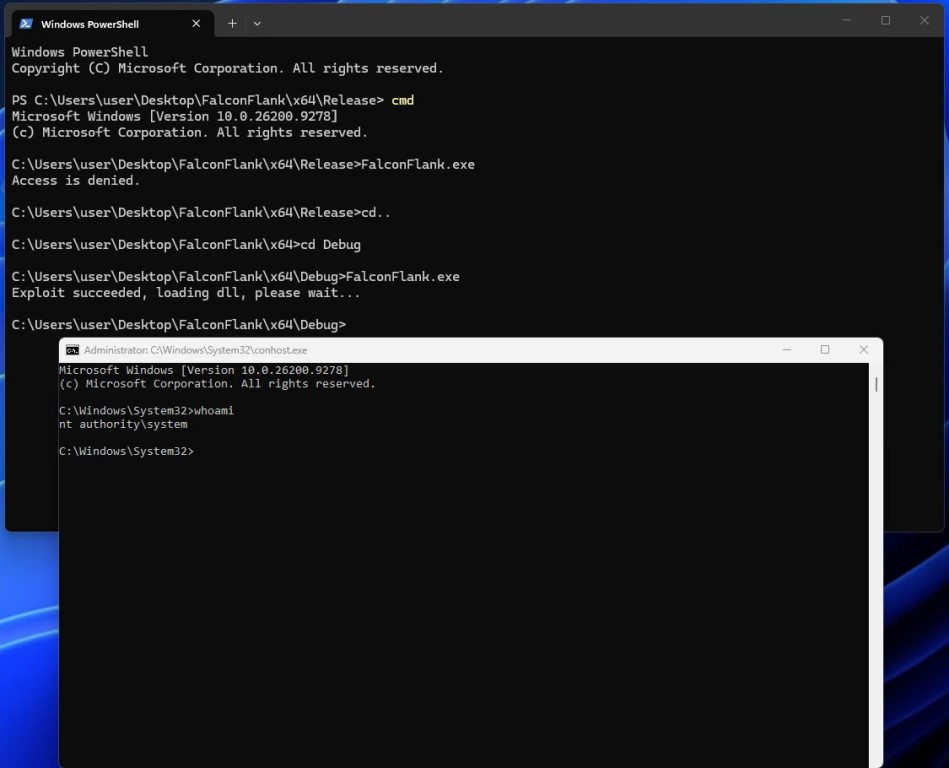 🚨 FalconFlank: опубликован PoC 0-day для повышения привилегий в CrowdStrike Falcon
Исследователь MSNightmare представил FalconFlank - экспериментальный эксплойт, который злоупотребляет механизмом удаления вредоносных макросов Microsoft Office в CrowdStrike Falcon Sensor.
По словам автора, уязвимость позволяет локальному пользователю повысить привилегии в Windows. PoC протестирован на полностью обновлённых:
🔹 Windows 11 25H2
🔹 Windows Server 2025
🔹 CrowdStrike Falcon с профилем Phase 3 Optimal Protection
🔹 включённой функцией удаления вредоносных макросов Office
Автор предупреждает, что CrowdStrike уже может обнаруживать опубликованную версию эксплойта. Технические детали и исходный код доступны в репозитории.
Важно: на момент публикации независимого подтверждения заявленной 0-day и официального идентификатора CVE в репозитории нет. Использовать PoC следует исключительно в изолированной лаборатории и на системах, для тестирования которых у вас есть разрешение.
https://github.com/MSNightmare/FalconFlank
👉 @thehaking